Introduction
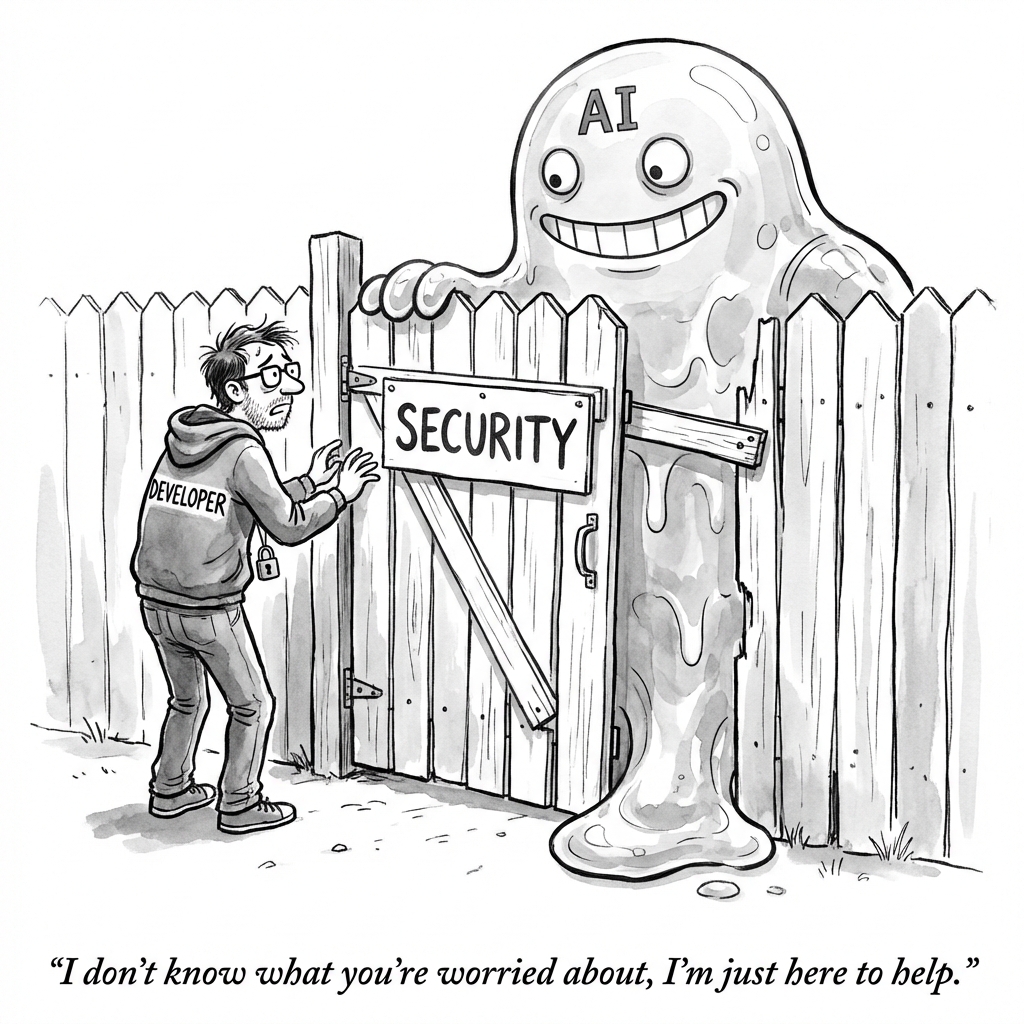
C’est la rentrée, et soyons réalistes : l’IA écrit une partie non négligeable du code qu’on shippe (morceaux de fonctions, tests, scripts, YAML…). C’est génial pour la productivité, mais ça ajoute un nouvel angle mort sécurité : on valide parfois moins, parce que “ça a l’air plausible”.
Pourquoi ? Parce que l’IA est une stagiaire naïve. Si elle a vu du code non sécurisé dans son dataset d’entraînement (et GitHub en est plein), elle le reproduira avec le sourire.
Le danger des “Package Hallucinations”
C’est l’attaque à la mode en 2025. Vous demandez à l’IA d’importer une librairie pour faire X. Elle vous suggère npm install fast-json-parser-2025.
Le problème ? Ce paquet n’existait pas… jusqu’à ce qu’un hacker voie que ChatGPT le suggère souvent, et crée un paquet malveillant du même nom. Vous faites npm install, et boum, backdoor.
La parade : Vérifiez TOUJOURS l’existence et la popularité d’un paquet sur npm/pypi avant de l’installer, même si c’est Copilot qui le propose.
Les secrets en clair
L’IA adore hardcoder les secrets. Demandez-lui une connexion à une base de données, et il y a une chance sur deux pour qu’elle écrive :
const dbPassword = "password123";
Même si c’est pour l’exemple, le risque de commiter ça par inadvertance est énorme.
La parade : Utilisez des outils de scan de secrets (comme GitGuardian) dans vos hooks de pre-commit. C’est indispensable.
Ce que ça change pour les devs
Le rôle de “Reviewer” devient plus critique que celui de “Coder”. On doit développer un œil de lynx pour repérer les failles subtiles que l’IA introduit. La confiance aveugle est votre pire ennemie.
Conclusion
L’IA ne veut pas vous pirater, mais elle ne sait pas non plus vous protéger. En 2025, la sécurité n’est plus une option de fin de projet, c’est une hygiène quotidienne. Continuez à utiliser l’IA, mais gardez votre casquette de responsable sécurité vissée sur la tête.
Restez prudents, et ne copiez-collez jamais de clés API dans vos prompts !
Sources:
- https://arxiv.org/abs/2401.09164 (Large Language Models Generate Vulnerable Code: A Systematic Study)
- https://arxiv.org/abs/2406.10279 (LLMs can hallucinate packages — supply-chain risk)
- https://docs.github.com/en/code-security/secret-scanning/introduction/about-secret-scanning
- https://www.gitguardian.com/ (outil de détection de secrets)